


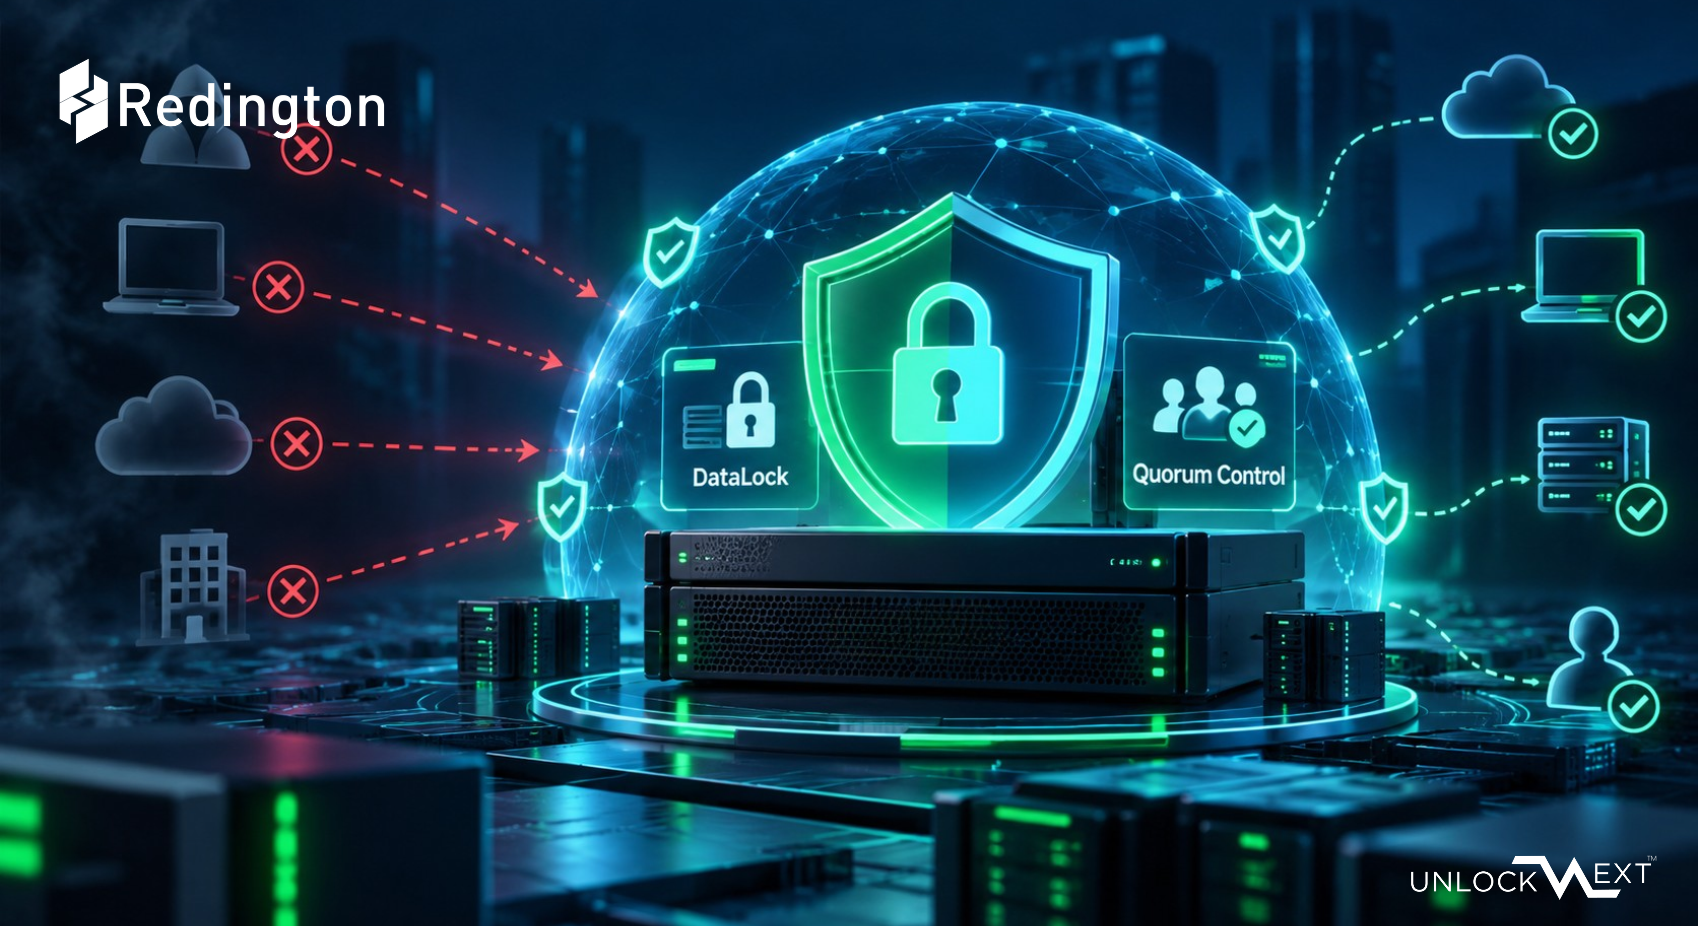
Yedekleme Altyapınız İçin Zero Trust Anlayışı: Cohesity DataLock ve Quorum Control
BT dünyasının bütün paydaşları olarak, siber güvenlik kavramının yıllar öncesine göre geldiği noktayı, tehditlerin ne kadar ciddileştiğini, savunmanın ne kadar önem kazandığını ve olayların kontrolden çıkmaya ne kadar yaklaştığını tıpkı bir aksiyon filmi izler gibi izliyoruz.
Tehditler büyüdükçe, saldırıların nitelik ve nicelikleri arttıkça, zafiyet teşkil eden noktalar çoğaldıkça, güvenlik için daha katı ve daha kapsamlı önlemler almak kaçınılmaz oluyor.
Yedekleme ve veri güvenliği, siber güvenliğin ayrılmaz bir parçası ve bizim için adeta bir emniyet supabı görevi görüyor.
Güvenilir bir yedekleme çözümüyle çalışıyorsanız, bir sistem yöneticisi veya bir şirket sahibi olarak içinizin rahat olmasını beklersiniz. Çünkü yedekleme katmanından önce sistemlerinizi koruması gereken tüm katmanlar aşılsa bile verinizin temiz ve kullanılmaya hazır bir kopyası, olası bir felaket durumunda canlı ortamınıza geri yüklenmek için talimatınızı bekliyordur.
Peki bu, huzurlu bir uyku çekmeniz için yeterli midir?
Ya sizin düşündüğünüz şeyi siber saldırganlar da düşündüyse?
Ya siber saldırganlar canlı ortamınızdan önce yedekleme altyapınızı hedef alırsa?
Evet, bunu yapıyorlar.
Uykunuz mu kaçtı? Kendinize bir fincan kahve alın da iyi bir uyku için neye ihtiyacınız olduğunu konuşalım.
Öncelikle şunu netleştirelim: Yedeklerinize güvenerek rahat bir uyku uyuyabilmek istiyorsanız, konvansiyonel bir yedekleme çözümüyle değil, kapsamlı ve profesyonel bir veri platformuyla çalışmanız gerekir.
Fidye Yazılımları Yedekleme Altyapınızı Nasıl Tehdit Ediyor?
Siber tehdit dediğimizde aklımıza fidye yazılımı, fidye yazılımı dediğimizde ise yalnızca canlı ortamlara bulaşan, oradaki dosyaları şifreleyen, uzantılarını bilinmeyen uzantılarla değiştiren, ekranı tamamen kaplayan ve kapatılması mümkün olmayan fidye mesajları çıkaran zararlı yazılımlar geliyor.
Gerçek hayat senaryolarında durum pek de öyle değil.
2026 yılında artık fidye yazılımları (ransomware), ortamdaki yedekleri de hedef alıyor. Amaç, yedeklemeyi ve yedekten geri dönüşü devre dışı bırakıp, yedekleme altyapısına sızarken sisteminizin geneli için elde ettikleri erişimle savunmasız kalan canlı ortamınızı kullanılamaz hale getirmek.
Peki bir fidye yazılımı sizin yedekleme ortamınızda ne yapar?
Yedek setlerinizin silinmesini, değiştirilmesini veya şifrelenmesini sağlayabileceği gibi yedekleme ile ilgili konfigürasyonun bozulmasına, yedekleme çözümünüzün tamamen erişilemez hale gelmesine ya da alınan yedeklerin faydasız hale getirilmesine neden olabilir.
Bunların bir kısmı için yedek setlerinize disk seviyesinde müdahale edilirken bazıları için kullanıcı hesaplarının ele geçirilmesi gibi daha sinsi yöntemler kullanılır.
Ayrıca buradaki tek risk asla fidye yazılımları değildir. Sisteme yetkisiz birinin erişmesi ya da kurum içerisinden yapılan kötü niyetli bir erişim de sizi savunmasız bırakabilir.
Cohesity DataLock ile Değiştirilemez Yedekleme Güvenliği
Peki Cohesity ne yapıyor da bizi bu tehditlerden koruyor?
Bugün BT dünyasında veri yedekleme etrafında şekillenen hemen her konuşma WORM (Write Once Read Many) ya da Immutability (değiştirilemezlik ve silinemezlik) kavramlarını barındırır.
Bu anlayış, bir verinin depolama alanına yazıldıktan sonra, veri yazılırken belirlenen süre (retention period) dolmadan silinememesi ve/veya değiştirilememesi üzerine kuruludur.
Cohesity bu anlayışı kendi çözümüne DataLock fonksiyonuyla entegre etmiştir.
Mekanizma şu şekilde çalışır:
Veriniz için yedekleme politikası oluştururken pek çok parametreyi belirleyebilirsiniz ancak mutlaka belirlemeniz gereken iki parametre vardır:
- Verinizin ne sıklıkla yedekleneceği
- Verinizin ne kadar süreyle saklanacağı
Verinizin saklama süresini belirlerken DataLock fonksiyonunu aktif ettiğinizi varsayalım.
Bunu neden yapmayasınız ki?
DataLock olmadan oluşturulan politikada saklama süresini belirlersiniz ve süre sonunda yedek setiniz otomatik olarak silinir. DataLock aktif edildiğinde ise bu saklama süresinin ne kadarında DataLock korumasının geçerli olacağını da belirlemeniz gerekir.
Bu durumda veriniz Cohesity DataCloud üzerinde 30 gün boyunca saklanır. Ancak bunun ilk 15 gününde ne bir sistem yöneticisi ne bir Cohesity mühendisi ne de bir zararlı yazılım bu veriyi silebilir ya da değiştirebilir.
Saklama süresinin tamamı için DataLock seçilirse, süre bitiminde ürün veriyi kendi saklama politikası doğrultusunda silmeden önce veri üzerinde değişiklik yapılması engellenir. Böylece yedekler, belirlenen koruma süresi boyunca salt okunur (read-only) yapıda korunur.
Zero Trust Yaklaşımı ile Yedekleme Altyapısında Çok Katmanlı Güvenlik
Bununla birlikte Cohesity DataCloud'un tüm katmanları Zero Trust (Sıfır Güven) olarak adlandırdığımız bir güvenlik anlayışı üzerine inşa edilmiştir.
Zero Trust, en temelde sistemin hiçbir parçasına; insan, yazılım veya donanıma koşulsuz güvenmemek üzerine şekillenmiş bir yaklaşımdır.
Zero Trust'ın doğru uygulandığı bir yapıda sistem üzerindeki yetkiler dağıtık durumdadır ve koruma, tek bir katmandan ziyade çoklu güvenlik katmanlarından oluşacak şekilde planlanır.
Bu yaklaşım hem dışarıdan hem de kurum içerisinden gelebilecek tehditlere karşı güvenliğin güçlendirilmesini sağlar.
Peki nasıl?
RBAC ve Quorum Control ile Yetki ve Erişim Kontrolü
Burada karşımıza RBAC (Role-Based Access Control) ve Quorum Control çıkıyor.
RBAC, sisteme erişim hakkı olan kullanıcıların yetkilerini ayrıntılı olarak belirleme imkânı verirken gereksiz yetki verilmesinin önüne geçer.
Bu mekanizmanın devreye alınmasıyla birlikte kritik operasyonların gerçekleştirilmesi birden fazla yetkili hesabın onayına bağlanır. Kullanıcı temelde o işlemi yapmaya yetkili olsa dahi belirlenen diğer kişi veya ekiplerin onayını almadan operasyonu gerçekleştiremez.
Bunların yanında çözümün bir parçası olan Multi-Factor Authentication (MFA) entegrasyonu, kullanıcıların sisteme giriş yaparken bir kimlik doğrulama uygulamasından aldıkları tek kullanımlık doğrulama kodunu (OTP), kullanıcı şifrelerine ek olarak sağlamalarını şart koşabilir.
Sonuç: Zero Trust ile Yedekleme Güvenliğinizi Güçlendirin
Sonuç olarak Cohesity DataCloud, DataLock, Quorum Control ve Zero Trust güvenlik yaklaşımıyla yedekleme altyapınızın korunmasına yardımcı olurken insan hatasından kaynaklanabilecek risklerin de en aza indirilmesini destekler.